三个典型案例,来说说Nginx配置文件的安全。
介绍下一些常见的泄漏,主要分为由版本管理软件导致的泄露,文件包含导致的泄露和配置错误导致的泄露。
Web 源码泄露的漏洞
PHP 代码审计
文件泄露, 根据泄漏的信息敏感程度, 在 WEB 漏洞中可以算是中危甚至高危的漏洞, 本篇文章就来 介绍下一些常见的泄漏, 主要分为由版本管理软件导致的泄露, 文件包含导致的泄露和配置错误导致的泄露.
文件泄露, 根据泄漏的信息敏感程度, 在 WEB 漏洞中可以算是中危甚至高危的漏洞, 本篇文章就来 介绍下一些常见的泄漏, 主要分为由版本管理软件导致的泄露, 文件包含导致的泄露和配置错误导致的泄露.
在WEB安全之中,可能大家对SQL注入、XSS跨站脚本攻击、文件上传一些漏洞已经耳熟于心了,但因web源码泄露而导致的问题也并不少见。不仅小网站由此类问题,在一些大的厂商站点也同样出现不少。在日常挖掘漏洞中,像web源码泄露此类的信息泄露漏洞还是普遍存在的,而造成这种问题的原因,无一是代码部署到生产环境后,一些细节问题未做处理。
Sebastian participated in a CTF (capture the flag) a couple of months ago. One challenge he faced was the task of restoring a git repository from a directory listing enabled webserver. With directory listing, it was pretty easy, but Sebastian was curious if it’s possible to restore git respositories without directory listing and how common this misconfiguration flaw is.
WooYun.org (已关闭)
# 配置信息泄漏
漏洞原理及危害
应用系统由于配置不当,没有考虑相关的安全隐患,造成相关的配置文件泄露,泄露相关的配置。
攻击者通过配置信息泄露获取敏感数据,为进一步攻击创造条件,设置通过泄露的配置直接控制数据库或网站。
# 测试方法
- 通过工具爬虫或扫描得到配置文件的路径,从而找到配置数据。
如 tomcat 的配置文件泄漏问题,使用目录扫描工具如 Dirsearch 等工具对目标网站进行扫描。
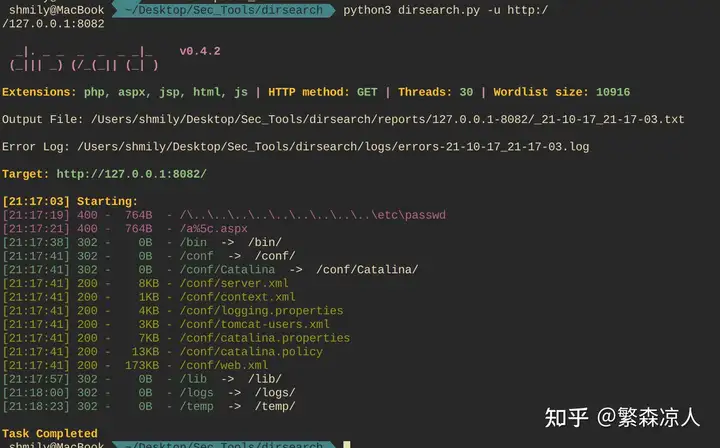
发现系统的配置文件信息泄漏。
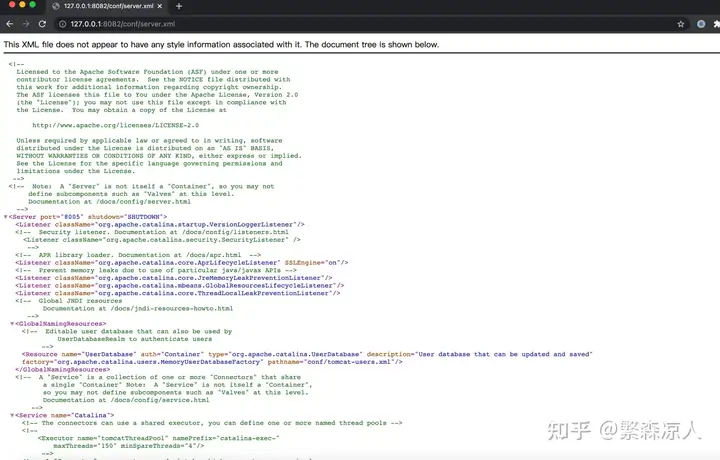
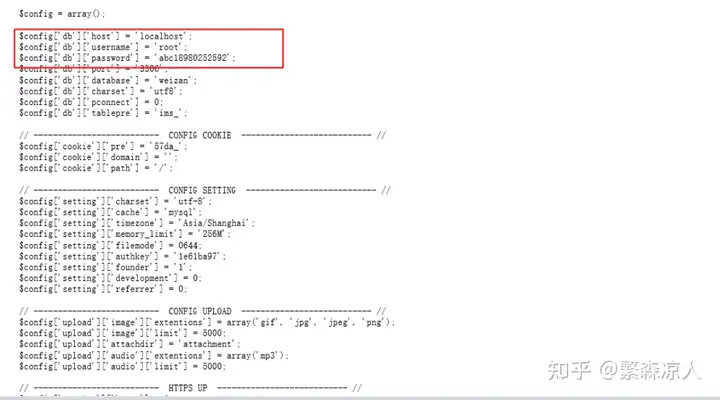
- 对网页源代码的查看,找到相关的配置信息或是配置文件路径。
在目标主页中点击右键,查看网页源代码,搜索 config 字段或在源码中逐行查找,分析是否存在系统的配置信息或配置文件路径信息。
# 修复建议
1、对配置文件目录做好访问控制。列举两个常用中间件的例子,具体参考相关中间件的加固版本。
# Tomcat 限制目标权限
参考配置操作
- 编辑
tomcat/conf/web.xml配置文件:
<init-param> | |
<param-name>listings</param-name> | |
<param-value>true</param-value> | |
</init-param> |
将 true 改为 false
- 重新启动 Tomcat 服务
# Apache 禁止相关目录访问
参考配置操作
- 编辑
httpd.conf配置文件:
<Directory /> | |
Order Deny,Allow | |
Deny from all | |
</Directory> |
补充操作说明
设置可访问目录:
<Directory /web> | |
Order Allow,Deny | |
Allow from all | |
</Directory> |
其中 /web 为网站根目录。